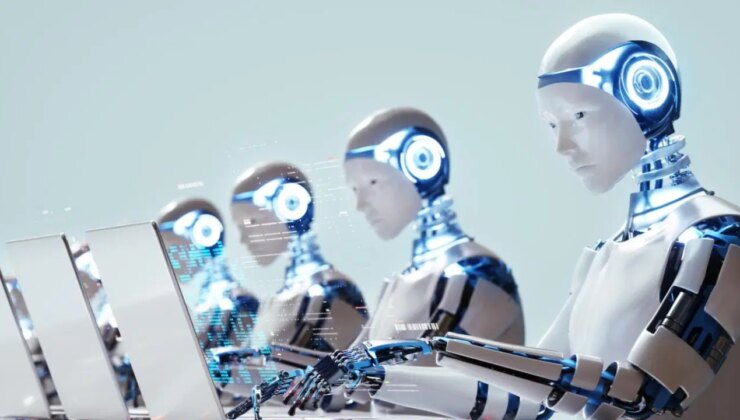
Şirketten yapılan açıklamaya göre, tasarım aşamasından itibaren güvenli olacak şekilde geliştirilen “secure-by-design” yaklaşımının temelini oluşturan siber bağışıklık ilkelerine dayanan rapor, gerçek dünyada yaşanan siber olaylar ve mevcut tehdit modellerinden hareketle otonom ajan tabanlı sistemlerin taşıdığı riskleri ele alıyor.
Yapay zeka ajanlarının rutin iş süreçlerinin otomasyonu, yazılım geliştirme ve BT güvenliği operasyonları gibi kurumsal alanlarda kullanımının yaygınlaştığına işaret edilen çalışmada, ajanların farklı özerklik seviyeleri, yaygın kullanım senaryoları ve geçmişte doğrudan zarara yol açan siber olaylar incelendi.
Kaspersky, kurumların yapay zeka ajanlarının kötü amaçlarla kullanılması, gereğinden fazla yetkilendirilmesi veya veri silme gibi istenmeyen işlemler gerçekleştirmesi risklerine karşı bazı tasarım ilkeleri önerdi.
Buna göre, büyük dil modelleri (LLM) ve dış kaynaklardan gelen verilerin varsayılan olarak güvenilmeyen unsurlar şeklinde değerlendirilmesi ve geri döndürülemez işlemler için kullanıcı onayının zorunlu tutulması tavsiye edildi.
Raporda ayrıca güvenliğin sağlanması için güvenilmesi gereken bileşenlerden oluşan “Güvenilir Hesaplama Tabanı”nın mümkün olduğunca küçültülmesi, sistem bileşenlerinin sandbox ve sanal makineler aracılığıyla birbirinden izole edilmesi ve harici API ile kaynaklara erişimde “varsayılan olarak reddet” yaklaşımının uygulanması önerildi.
CISO, CIO ve CTO’lara yönelik tavsiyeler arasında ise kurumlarda kullanılan yapay zeka ajanlarının envanterinin çıkarılması, izolasyon ve konteynerizasyon politikalarının uygulanması ve ajanların tedarik zincirinin yönetilmesi yer aldı.
“Güvenlik mekanizmaları çözüm mimarisine yerleştirilmeli”
Açıklamada görüşlerine yer verilen Kaspersky Yapay Zeka Teknolojileri Araştırma Merkezi Başkanı Vladislav Tushkanov, Siber Bağışıklık yaklaşımının başlangıçta yapay zeka alanının dışında geliştirilmesine rağmen temel ilkelerinin gelişmiş LLM tabanlı sistemlere de uygulanabileceğini belirtti.
Tushkanov, büyük dil modellerinin varsayılan olarak güvenilmeyen ve deterministik olmayan bileşenler olarak ele alınması gerektiğini vurgulayarak, şu ifadeleri kullandı:
Büyük dil modelleri de varsayılan olarak bu şekilde değerlendirilmelidir. Hata veya güvenlik ihlalinin olası etkisini sınırlamak için güvenlik mekanizmalarını çözümün mimarisine yerleştirmelidir. Güvenli bir mimari, yapay zeka güvenlik duvarı (AI Firewall) gibi teknolojilerin yanı sıra sandbox, EDR ve SIEM gibi modern güvenlik katmanlarıyla desteklenen çok katmanlı bir savunma stratejisiyle daha da güçlendirilmelidir. Böylece günümüzün akıllı uygulamalarının güvenlik gereksinimleri daha iyi karşılanabilir.
kaydırmaya devam ederek gündemden son dakika ve magazin haberlerine havadiskolik.com üzerinden anında erişebilirsiniz ve bizi twitter hesabımızdan takip etmeyi unutmayın ! https://x.com/havadiskolik

 News