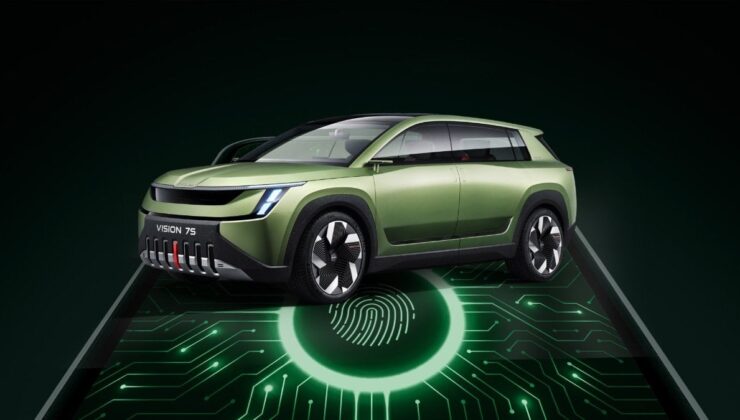
Otomobil üreticisi Skoda, teknik güvenlik izleme çalışmaları sırasında çevrimiçi mağaza portalında ciddi bir yazılım açığı tespit etti.
Bu güvenlik açığından yararlanan siber saldırganlar, sisteme sızarak kullanıcıların hassas verilerine erişim sağladı.
HASSAS BİLGİLER ÇALINDI
Bilgisayar korsanlarının müşteri isimleri, adresleri, telefon numaraları ve sipariş detaylarının yanı sıra kullanıcı hesap bilgilerine ulaştığı açıklandı.
Şirket, ödeme bilgileri doğrudan hizmet sağlayıcıları üzerinden işlendiği için kredi kartı verilerinin tehlikeye girmediğini belirtti.
Olayın ardından mağaza geçici olarak kapatılarak ilgili açık yamalandı ve adli bilişim uzmanları soruşturma için görevlendirildi.
Yetkili makamlar bilgilendirilirken, sunucu protokolleri nedeniyle veri sızıntısının tam boyutunun belirlenmesinin imkansız olduğu ifade edildi.

KULLANICILAR İÇİN ACİL ŞİFRE DEĞİŞİKLİĞİ UYARISI
Skoda, verilerin kötüye kullanıldığına dair henüz bir kanıt bulunmasa da müşterilerini kimlik avı saldırılarına karşı uyardı.
Volkswagen Grubu bünyesinde faaliyet gösteren şirket, güvenlik mekanizmalarını tamamen gözden geçirdiğini duyurdu.
100’den fazla ülkede faaliyet gösteren üretici, siber güvenliği sağlamak adına çalışmalarını sürdürüyor.
Kaynak: Ensonhaber Haber Merkezi
kaydırmaya devam ederek gündemden son dakika ve magazin haberlerine havadiskolik.com üzerinden anında erişebilirsiniz.
SEKTÖREL
15 Kasım 2026SEKTÖREL
15 Kasım 2026
1
TikTok yasaklanıyor mu: ABD Başkanı Joe Biden açıklama yaptı
6246 kez okundu
2
HUAWEI WATCH GT 6 satışa sunuldu: Avrupa’da en büyük ilgi Türkiye’den
2482 kez okundu
3
Fatura kabartan zararlı Android uygulamaları tespit edildi
985 kez okundu
4
Bilim insanları, uzayda yer çekimi sorununu çözmek istiyor
889 kez okundu
5
Roscosmos Başkanı Dmitry Rogozin görevden alındı
862 kez okundu