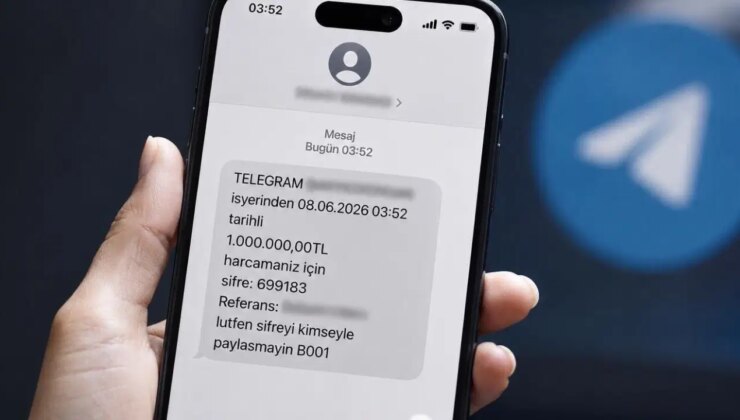
MİT, gece boyunca süren şüpheli SMS’ler üzerine harekete geçti. MİT, çok sayıda yurttaşı etkileyen kredi kartı şüpheli işlem bildirimlerine ilişkin SMS’lerin 7 Haziran gecesi başladığını ve sabahın ilk saatlerine kadar devam ettiğini tespit etti.
Yurttaşlara ulaşan mesajlarda, kredi kartları üzerinden yüksek tutarlı işlem girişimlerine yönelik bilgilendirmelerin ve tek kullanımlık şifrelerin yer aldığı belirlendi.
Olayın organize bir siber faaliyet niteliği taşıdığının değerlendirilmesi üzerine MİT düğmeye bastı. MİT’in koordinasyonunda ilgili güvenlik birimleri kısa süre içerisinde harekete geçerek olayın teknik, istihbari, mali ve operasyonel boyutlarını kapsayan çok yönlü süreç işletildi.
SİBER TEHDİDE EŞ ZAMANLI MÜDAHALE
Finansal güvenliği hedef alan siber faaliyetin geniş kitleleri etkileyebilecek nitelikte olduğunun değerlendirilmesi üzerine ilgili kurumlar arasında eş zamanlı koordinasyon sağlandı.
SGB tarafından yürütülen teknik incelemeler ve MASAK tarafından gerçekleştirilen mali analizler neticesinde, çok sayıda kredi kartı numarasının otomatik yazılımlarla test edildi. Kart numaralarının geçerliliğinin kontrol edilmesi amacıyla gerçekleştirilen denemeler sonucunda kart sahiplerine otomatik SMS gönderildiği tespit edildi. MİT tarafından yürütülen istihbari çalışmalarda, söz konusu faaliyetlerde kullanılan dijital altyapılar ve faaliyet yöntemleri ortaya çıkarıldı. Elde edilen teknik ve istihbari bulgular doğrultusunda şüphelilerin kimlikleri ve kullandıkları altyapılar tespit edilerek operasyon süreci başlatıldı.
İSTANBUL VE KOCAELİ’DE EŞ ZAMANLI OPERASYON
Ankara Cumhuriyet Başsavcılığı tarafından başlatılan soruşturma kapsamında, Ankara İl Jandarma Komutanlığı Siber Suçlarla Mücadele Şube Müdürlüğü ekiplerince İstanbul ve Kocaeli’de eş zamanlı operasyon gerçekleştirildi. MİT koordinesinde yürütülen çalışmalar neticesinde kimlikleri tespit edilen 3 şüpheli gözaltına alındı. Operasyon kapsamında ele geçirilen dijital materyaller üzerinde yapılan ilk incelemelerde, kredi kartı bilgilerinin toplu şekilde test edilmesinde kullanıldığı değerlendirilen yazılımlar ile faaliyetlerin yürütülmesine ilişkin dijital iz ve kayıtlara ulaşıldı. Ayrıca çok sayıda kredi kartına ilişkin test kayıtlarının sistematik şekilde sınıflandırıldığı veri setleri tespit edildi.
SGB tarafından, olayda kullanıldığı değerlendirilen IP adresleri, sunucu kayıtları ve dijital izler incelenerek faaliyetlerde kullanılan teknik altyapının önemli bölümü ortaya çıkarıldı. İncelemeler sonucunda şüphelilerin kullandığı sistemler ile dijital bağlantılar deşifre edildi.
Olay kapsamında herhangi bir maddi kayıp yaşanmadığı ancak kullanılan yöntemin organize siber suç faaliyetlerinde yaygın olarak tercih edilen yöntemlerden biri olduğu belirtildi.
kaydırmaya devam ederek gündemden son dakika ve magazin haberlerine havadiskolik.com üzerinden anında erişebilirsiniz ve bizi twitter hesabımızdan takip etmeyi unutmayın ! https://x.com/havadiskolik

 News